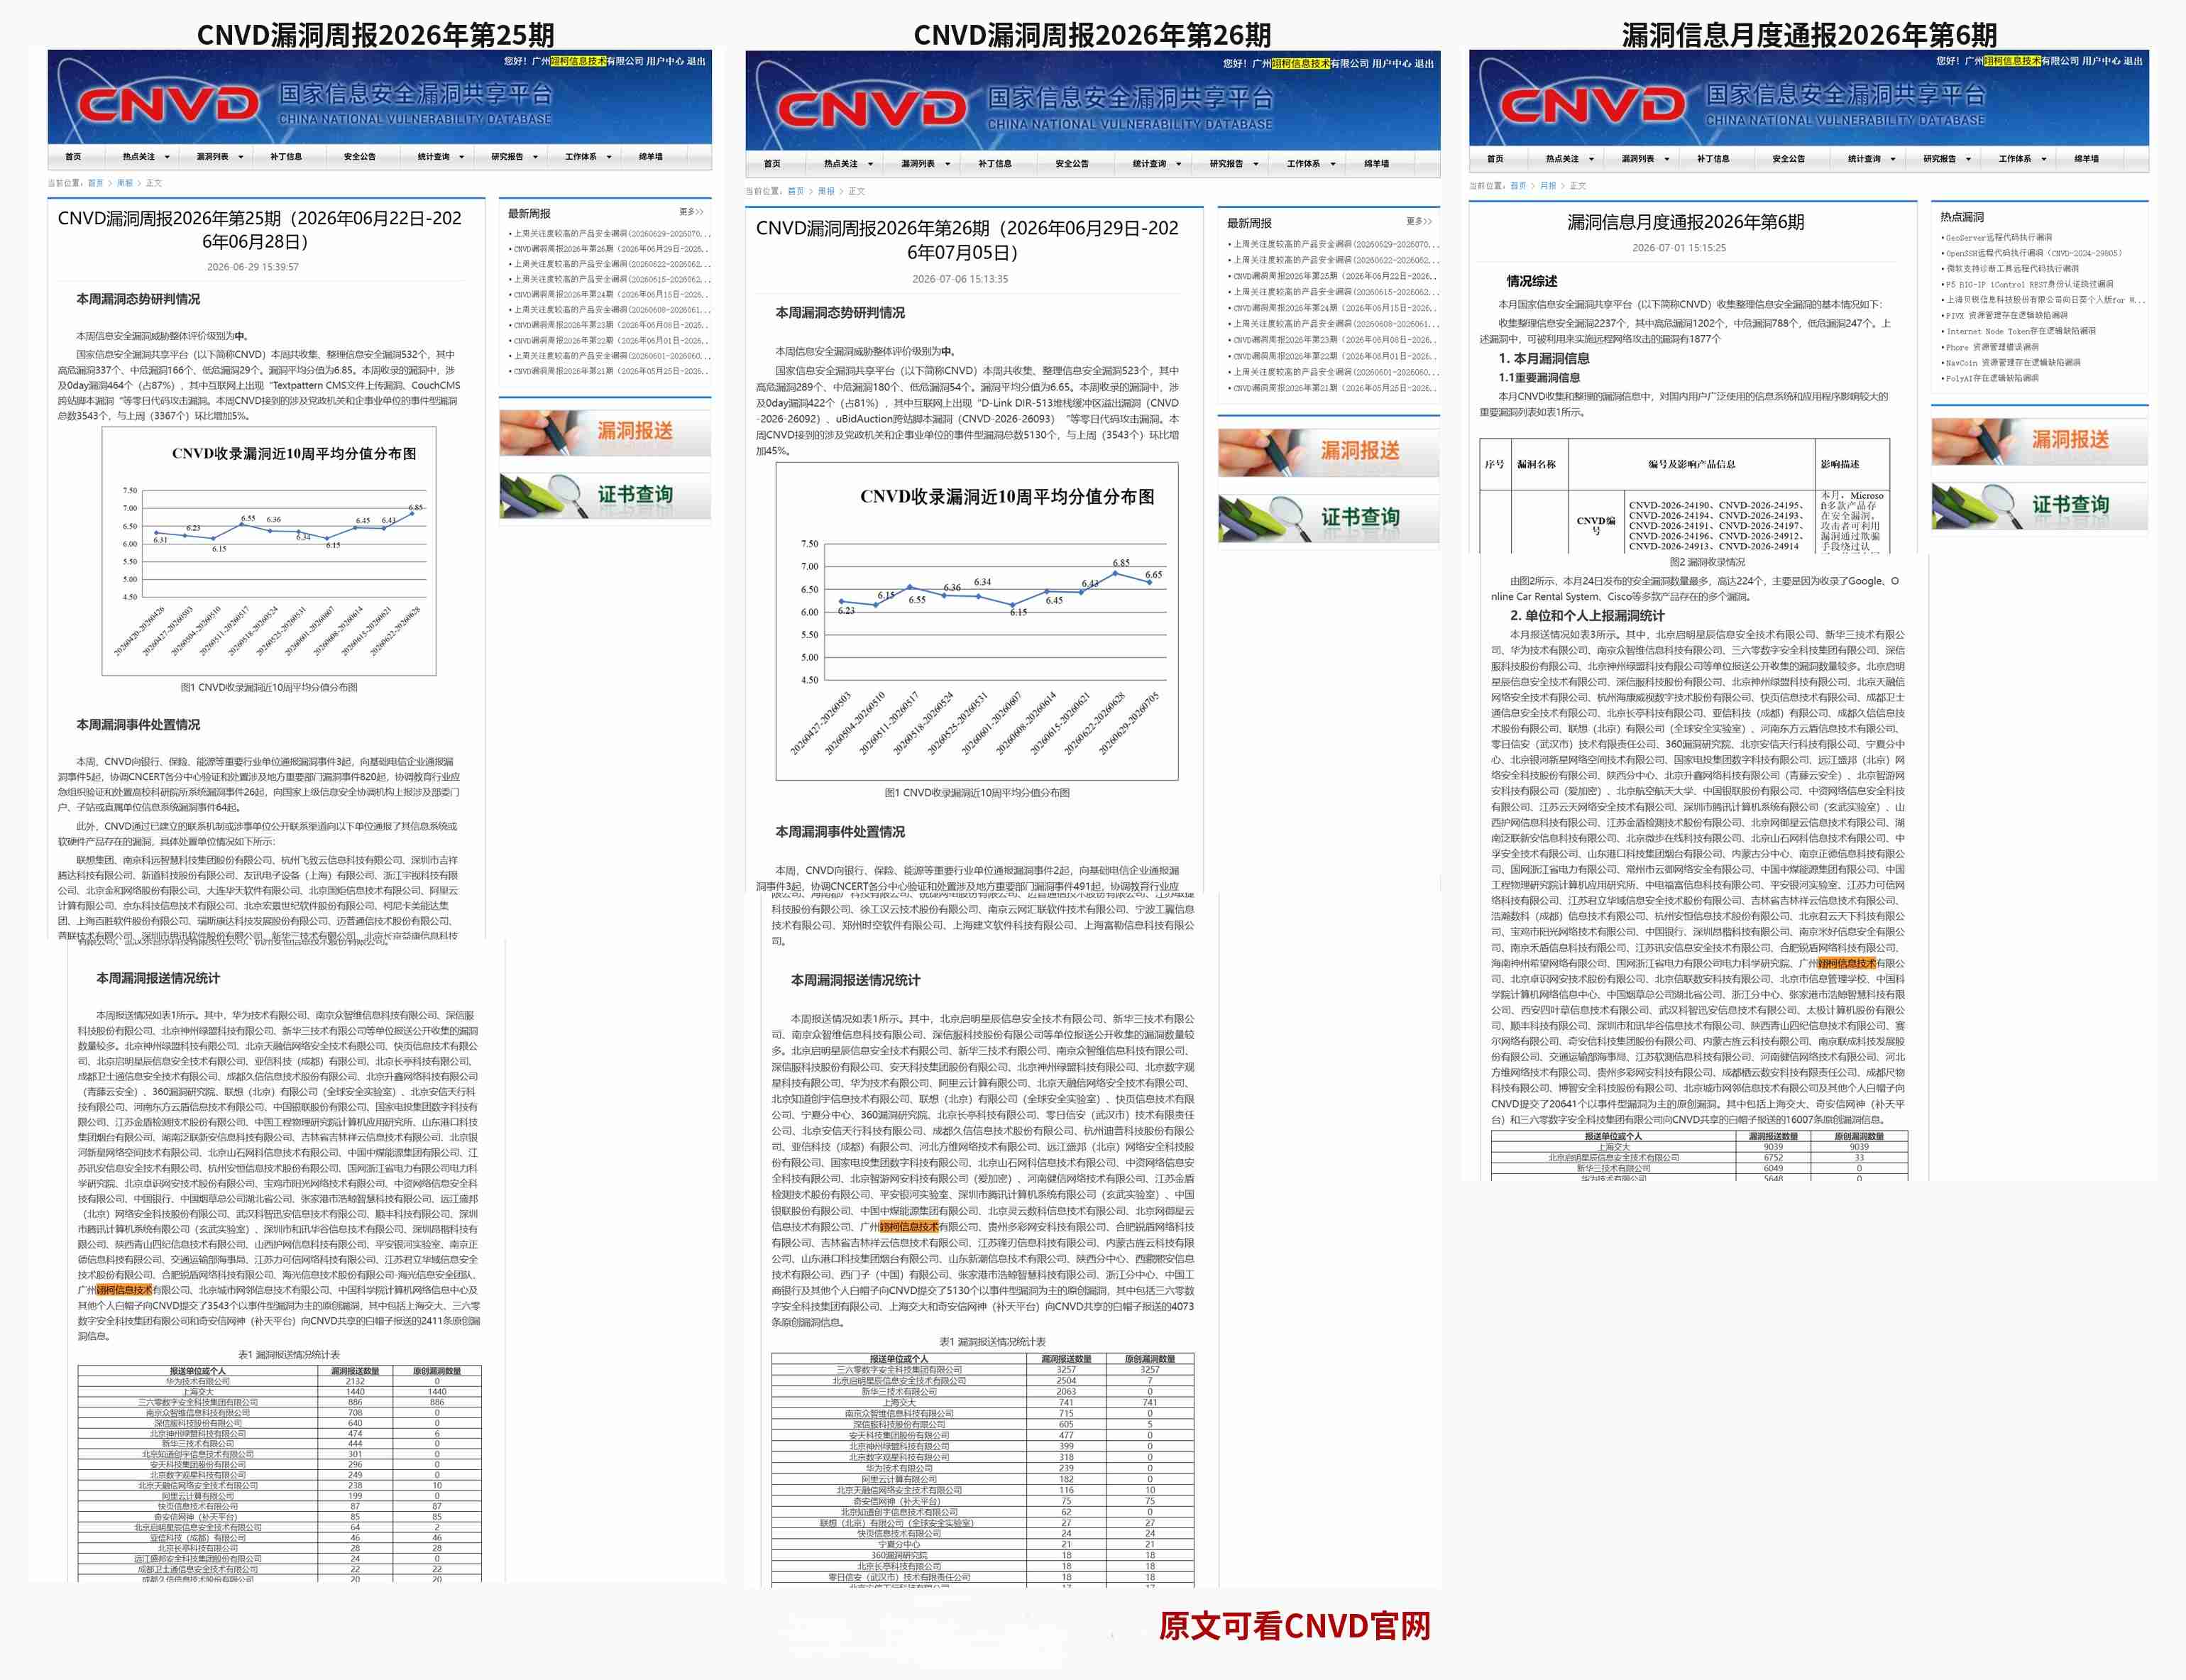
近日,广州翊柯信息技术有限公司连续出现在 CNVD(国家信息安全漏洞共享平台)漏洞周报 2026 年第25期、第26期公开报送统计中,并同步进入 CNVD 漏洞信息月度通报 2026 年第6期“单位和个人上报漏洞统计”板块。
相关信息分别出现在两期周报及一期月报的前部统计内容中,相关报送被纳入以事件型漏洞为主的原创漏洞报送统计,由此形成了覆盖周报与月报、连续三期公开可查的报送记录。第25期和第26期周报的公开内容与相关统计信息亦可通过公开页面核验。
从单次报送到跨周期公开记录
此次记录的意义,并不在于信息出现在页面的具体位置,也不代表相关单位之间的排名,而在于公司报送工作连续被纳入两期周报和一期月报统计。
相比单次出现,跨越周度与月度的连续记录,更能反映公司在漏洞发现、风险验证、材料整理和规范化报送方面的持续参与。相关内容均可通过 CNVD 官网公开页面查询,为公司网络安全研究工作形成了具有明确来源的外部记录。
漏洞报送并不是简单提交一份扫描结果。针对具体系统发现安全问题后,还需要分析漏洞触发条件、验证实际影响、控制测试边界、整理证明材料,并通过规范渠道提交。在涉及教育、政务及企业业务系统时,更需要重视数据安全、披露边界和后续处置,避免安全研究本身产生新的风险。
聚焦教育信息化、政务数字化及企业应用安全
本阶段相关工作主要围绕教育信息化、政务数字化及重点企业应用生态展开,涉及中大型教育服务企业、高校、科研院所及政务相关业务系统等应用场景。
随着行业数字化程度不断提高,各类平台正在承载身份认证、用户数据、教学管理、行政流程、公共服务和组织协同等重要功能。系统规模扩大、业务链路延伸、接口数量增加,也使访问控制、敏感信息保护、业务权限和系统配置等方面的安全问题更加复杂。
在教育领域,学校、高校、科研院所及教育服务企业通常拥有较大规模的用户体系和业务数据。一旦相关系统存在权限控制不当、接口安全缺陷、敏感信息暴露或业务逻辑问题,影响可能由单一功能扩展至平台数据安全和业务稳定性。
政务及企业应用同样具有业务连续性要求高、系统关联范围广、数据流转环节多等特点。相关安全建设不能只依赖表层防护,还需要持续开展风险识别、漏洞验证、规范报送与后续处置。
持续推进网络安全与软件加密技术研发
连续进入 CNVD 周报与月报公开统计,是广州翊柯在漏洞研究与规范化报送方向上的阶段性积累。公开记录并非工作的终点,其价值在于为后续技术建设提供可核验的基础。
后续,公司将继续面向教育、政务及企业应用场景开展网络安全研究,持续推进漏洞检测、风险验证、软件安全防护和行业安全服务能力建设。
在软件安全方向,公司将进一步投入软件加密、代码保护、资源保护、授权控制、反逆向分析及运行时防护等技术研发,推动安全研究成果与产品技术体系相结合。
网络安全面向系统、平台和业务链路中的风险,软件加密则面向软件在分发、运行和对抗分析过程中的安全问题。公司将围绕两个方向持续积累研发成果,进一步完善网络安全与软件安全技术能力。
广州翊柯将坚持规范、审慎和负责任的安全研究原则,通过持续的技术研发与公开可核验成果,推进公司在网络安全和软件加密领域的长期建设。